Kaffeemaschine als Trojaner: Wenn das Büroservicegerät zur Hintertür wird
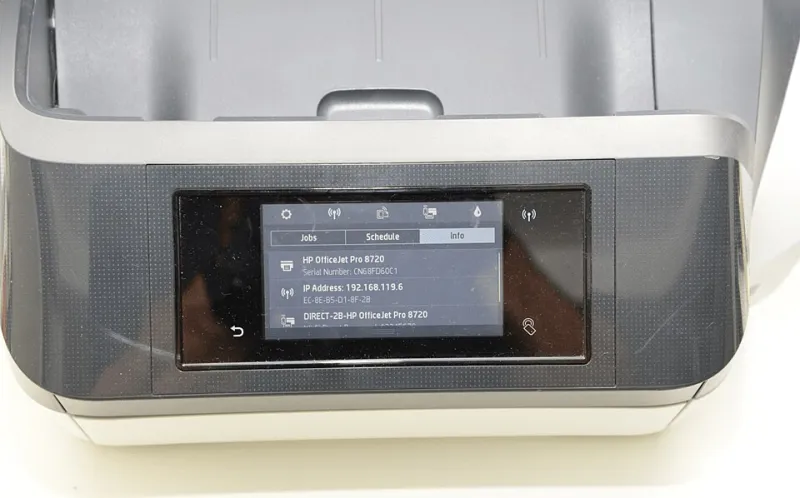
Photo: Federal Bureau of Investigation, Public domain, via Wikimedia Commons
Wer morgens das Büro betritt, denkt selten über die Geräte nach, die bereits vor dem ersten Kaffee online gegangen sind: die Netzwerkkamera am Eingang, der Multifunktionsdrucker im Flur, die vernetzte Kaffeemaschine in der Teeküche. Genau diese unauffälligen Begleiter haben sich in den vergangenen Jahren zu einem der unterschätztesten Sicherheitsrisiken in deutschen Unternehmen entwickelt.
Der Angriff beginnt nicht am Laptop
Die meisten Angriffe, über die in den Nachrichten berichtet wird, zielen auf Mitarbeiter, Phishing-Mails oder kompromittierte Passwörter. Doch Angreifer gehen zunehmend den bequemen Weg: Sie scannen ganze IP-Bereiche nach Geräten mit Standardpasswörtern oder veralteter Firmware ab – und ein vernetzter Drucker aus dem Baumarkt oder eine IP-Kamera aus dem Baumarkt-Regal erfüllt diese Kriterien leider häufig.
Ein reales Szenario aus der Praxis: Ein zwanzigköpfiges Unternehmen aus dem Rhein-Main-Gebiet bemerkte ungewöhnlichen Datenverkehr. Die Ursache war keine Server-Schwachstelle, sondern eine Bürokamera, deren Hersteller seit drei Jahren keine Sicherheitsupdates mehr lieferte. Von dort aus bewegten sich die Angreifer lateral durch das Netzwerk – bis hin zum Dateiserver.
Warum ausgerechnet der Mittelstand betroffen ist
Großkonzerne betreiben Security-Operations-Center, patchen zentral und segmentieren ihre Netze. Kleine und mittlere Unternehmen hingegen setzen oft auf ein flaches Netzwerk, in dem Drucker, Arbeitsplätze, Besucher-WLAN und Server friedlich nebeneinander liegen. Genau diese Struktur macht jeden kompromittierten Toaster zur potenziellen Drehscheibe für Angreifer.
Hinzu kommt ein psychologischer Effekt: Drucker und Küchengeräte gelten als zu banal, um sie anzugreifen. Diese Unterschätzung ist der eigentliche Sicherheitsmangel.
Die vier typischen Einfallstore
1. Standardzugangsdaten. Viele Geräte werden mit 'admin/admin' ausgeliefert und nie geändert. Automatisierte Scans finden solche Systeme binnen Minuten.
2. Vergessene Firmware. Während Windows-Rechner automatisch aktualisiert werden, läuft die Firmware des Druckers oft seit der Inbetriebnahme unverändert.
3. Unnötige Dienste. Fernwartung, UPnP, offene Web-Oberflächen – Funktionen, die niemand braucht, aber Angriffsflächen bieten.
4. Flache Netzwerke. Ohne Segmentierung reicht ein einziger kompromittierter Sensor, um das gesamte Firmennetz zu gefährden.
Die Checkliste: Absicherung ohne Beratungs-Honorar
Die gute Nachricht: Grundlegende Absicherung kostet kein Consulting-Budget, sondern vor allem Disziplin. Diese Checkliste lässt sich an einem Arbeitstag abarbeiten:
- Inventur zuerst. Listen Sie alle vernetzten Geräte auf – inklusive der vergessenen im Abstellraum. Ohne Bestandsaufnahme keine Sicherheit.
- Standardpasswörter sofort ändern. Langanzeige, individuelle Zugangsdaten für jedes Gerät, idealerweise verwaltet über einen Passwort-Manager.
- Firmware-Updates einplanen. Monatlicher Check, Kalendereintrag genügt. Geräte ohne Update-Versorgung gehören außer Dienst gestellt.
- Netzwerksegmentierung. Moderne Router und Managed Switches erlauben VLANs ohne Zusatzkosten. Drucker, Kameras und Smart-Geräte gehören in ein eigenes Netz mit eingeschränktem Internetzugang.
- Web-Oberflächen schließen. Wer Fernzugriff benötigt, nutzt VPN – kein offenes HTTPS-Portal im Internet.
- Protokolle beobachten. Schon ein einfacher Blick in die Routerstatistiken offenbart Geräte mit ungewöhnlichem Datenverkehr.
- Neukauf mitdenken. Beim nächsten Einkauf lohnt die Frage an den Händler: Wie lange gibt es Sicherheitsupdates? Hersteller mit klarer Support-Zusage verdienen den Vorzug.
Was die Kaffeemaschine damit zu tun hat
Zugegeben: Eine vernetzte Kaffeemaschine wird selten direkt zum Ziel. Aber sie illustriert das Prinzip – jedes Gerät mit IP-Adresse ist ein Teilnehmer im Netzwerk, und die Sicherheit des Ganzen richtet sich nach dem schwächsten Glied. Angreifer denken nicht in Kategorien von wichtig und unwichtig, sondern in offenen Ports.
Für den deutschen Mittelstand gilt daher: IoT-Sicherheit ist keine Frage des Budgets, sondern der Grundordnung. Wer Inventur führt, Zugänge sperrt und Netze trennt, entzieht den meisten Angriffsszenarien bereits den Boden. Und wer beim nächsten Gerätekauf die Update-Garantie mitbestellt, investiert in Ruhestand statt in Rückrufaktion.